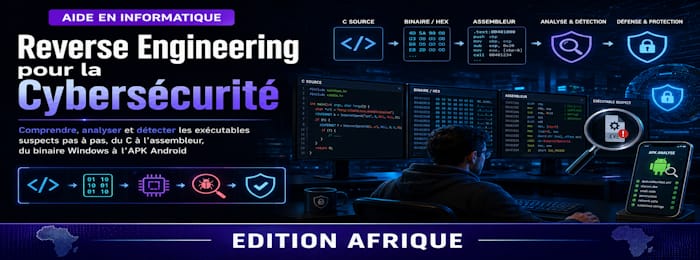
Reverse Engineering pour la Cybersécurité
Comprendre, analyser et détecter les exécutables suspects pas à pas, du C à l’assembleur, du binaire Windows à l’APK Android.
Ce livre a été écrit pour celles et ceux qui veulent comprendre ce qui se cache derrière un fichier suspect, un exécutable inconnu ou une application Android douteuse, sans jargon inutile et sans cinéma.
Le reverse engineering, c’est l’art de démonter un programme pour comprendre comment il fonctionne. Un peu comme un mécanicien qui ouvre un moteur pour voir pourquoi il chauffe, pourquoi il bloque ou pourquoi il fait un bruit étrange.
Dans ce livre, nous partons de zéro. On explique d’abord ce qu’est le reverse engineering, ce qu’est un virus, un malware, un trojan, un ransomware, une backdoor, un spyware, et pourquoi ces notions sont importantes en cybersécurité.
Ensuite, nous descendons progressivement vers le terrain : comment un petit programme C devient un fichier binaire, pourquoi un exécutable ne ressemble plus au code source, comment lire les chaînes visibles, les imports, les sections, le hash, les métadonnées, puis comment commencer à comprendre l’assembleur sans paniquer.
Le livre montre aussi comment observer un programme dans un laboratoire isolé, avec une machine virtuelle, pour surveiller son comportement : fichiers créés, processus lancés, réseau, registre, messages affichés et traces laissées.
Une partie importante est consacrée aux techniques classiques utilisées par les malwares : persistance, obfuscation, chaînes cachées, anti-debug, communication réseau, dropper, injection et camouflage. L’objectif n’est pas d’apprendre à attaquer, mais de comprendre pour détecter et se défendre.
Nous abordons également le reverse engineering d’une APK Android : structure d’une APK, manifest, permissions, ressources, code compilé, chaînes, URLs, services, activités et logique applicative suspecte.
Enfin, le livre se termine par un projet complet : analyser un exécutable suspect de bout en bout et produire un rapport clair pour une PME, une école, une association ou un petit service informatique.
Ce livre est fait pour les débutants, étudiants, autodidactes, techniciens IT, passionnés de cybersécurité, personnes en reconversion, et tous ceux qui partent de zéro, voire de moins que zéro.
Comme toujours avec Aide en Informatique, le style reste terre à terre, avec des analogies simples, des explications progressives et une approche terrain.
Ce livre ne vous apprend pas à créer des malwares ni à attaquer des systèmes. Il vous apprend à observer, comprendre, analyser et protéger.
Au programme :
Comprendre le reverse engineering
Différencier virus, malware, trojan, ransomware, spyware et backdoor
Comprendre le passage du code C au binaire
Lire un exécutable comme une scène de crime numérique
Découvrir l’assembleur sans panique
Désassembler un programme et retrouver sa logique
Faire une analyse dynamique dans un labo isolé
Comprendre les techniques classiques des malwares
Analyser une APK Android
Rédiger un rapport final d’analyse cyber
Un livre pratique, pédagogique et accessible pour entrer dans le monde du reverse engineering appliqué à la cybersécurité défensive.